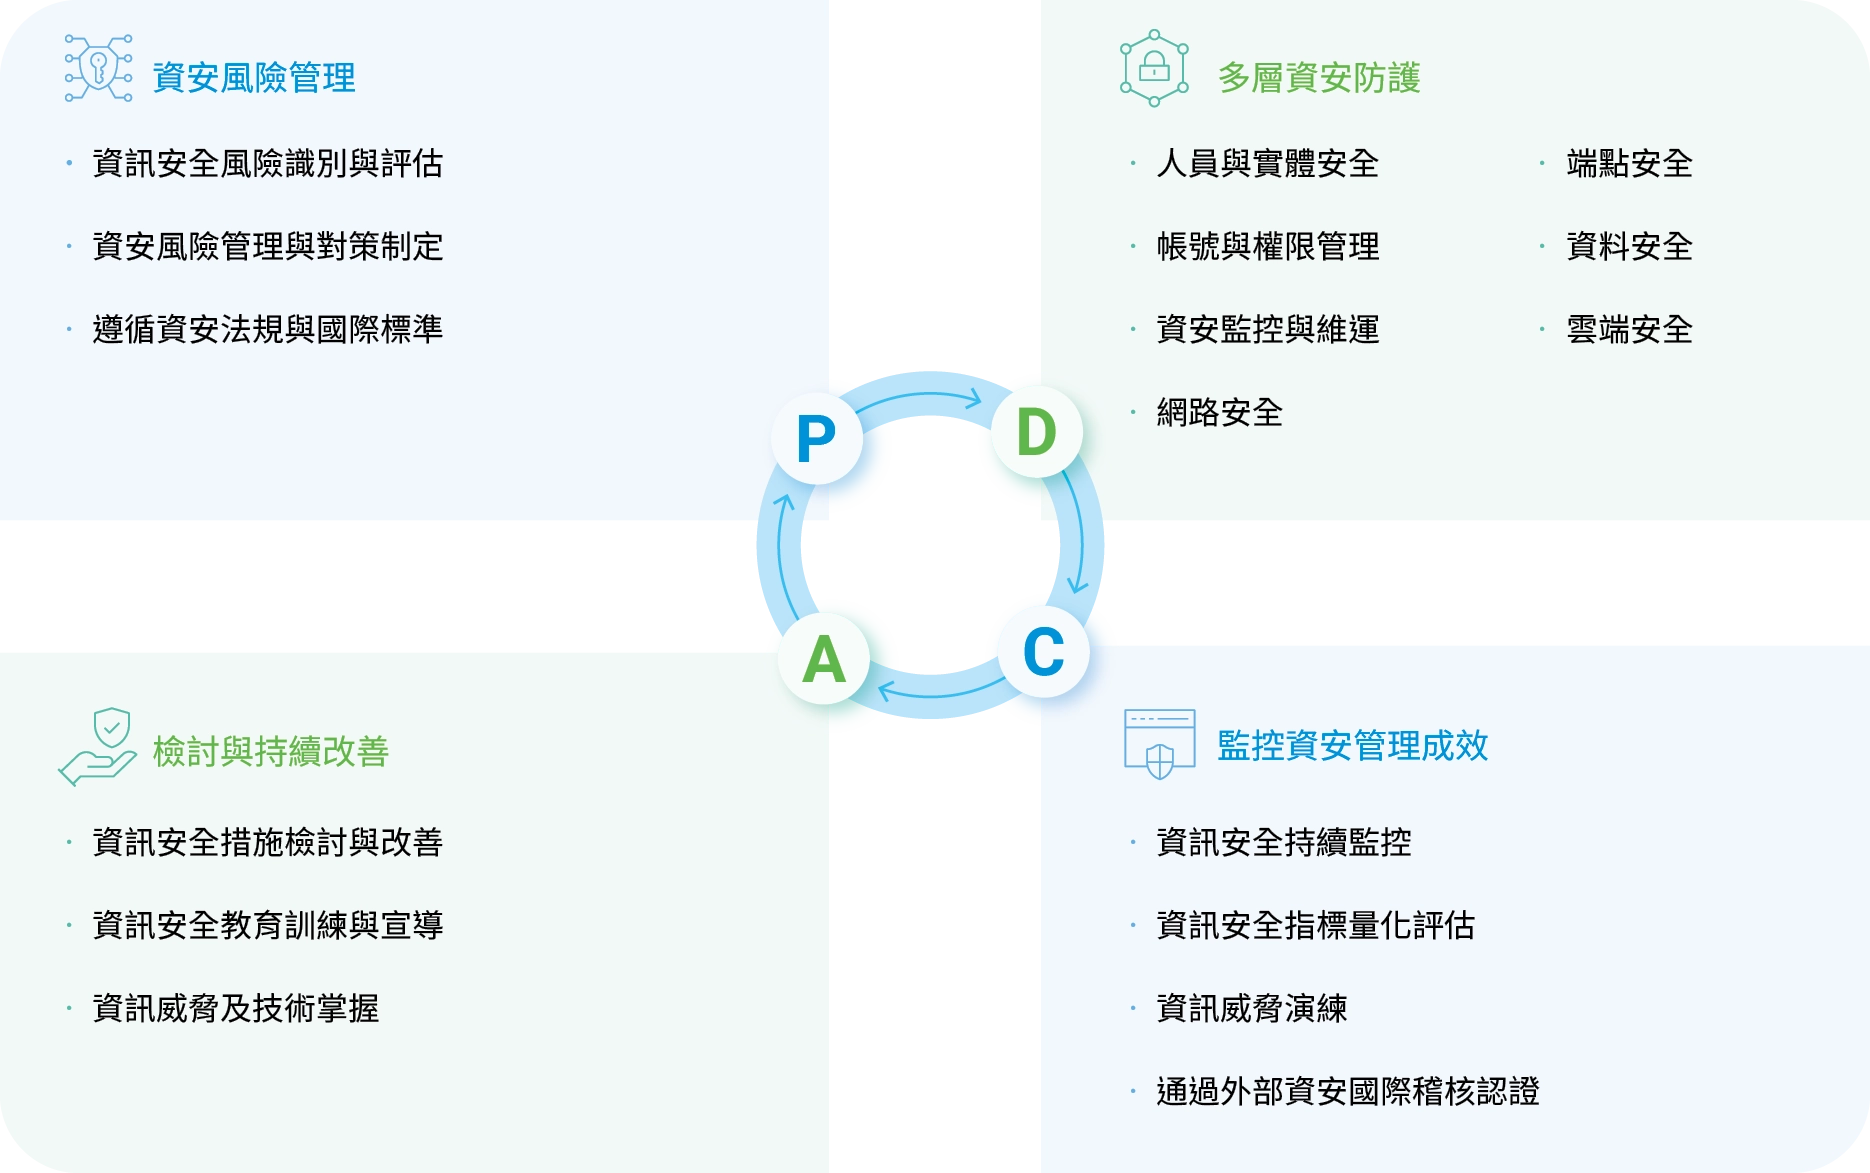
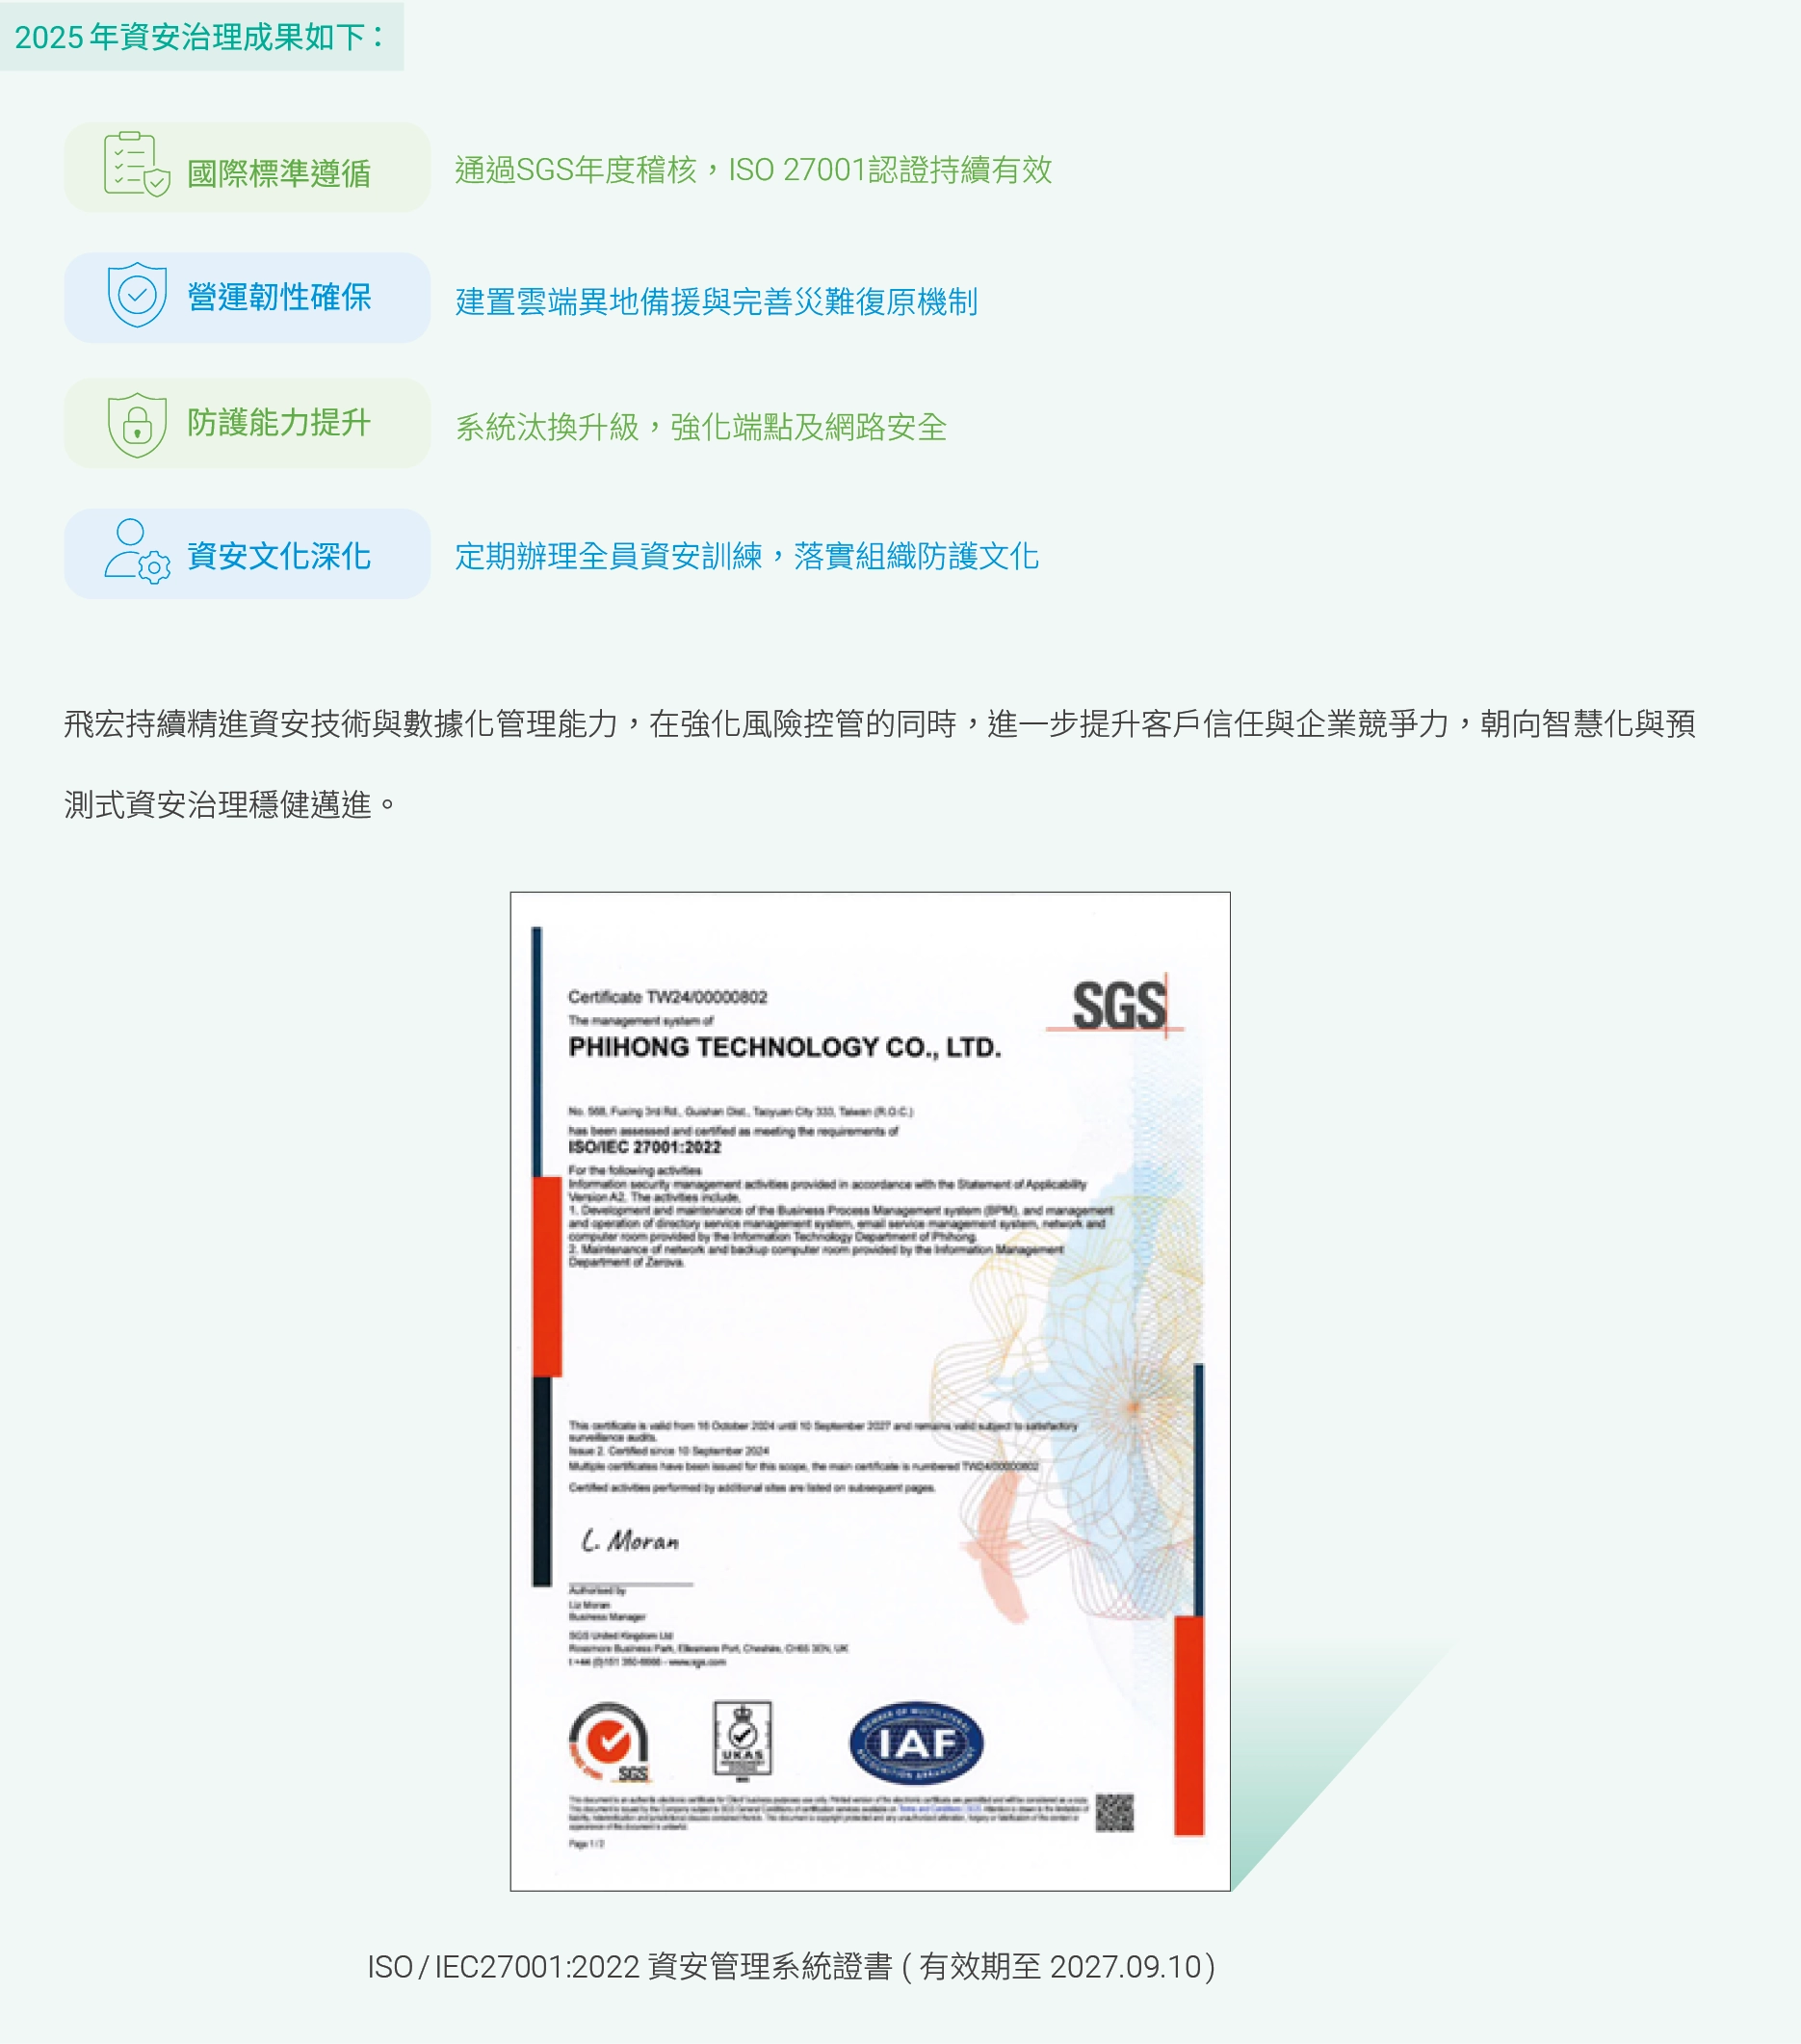
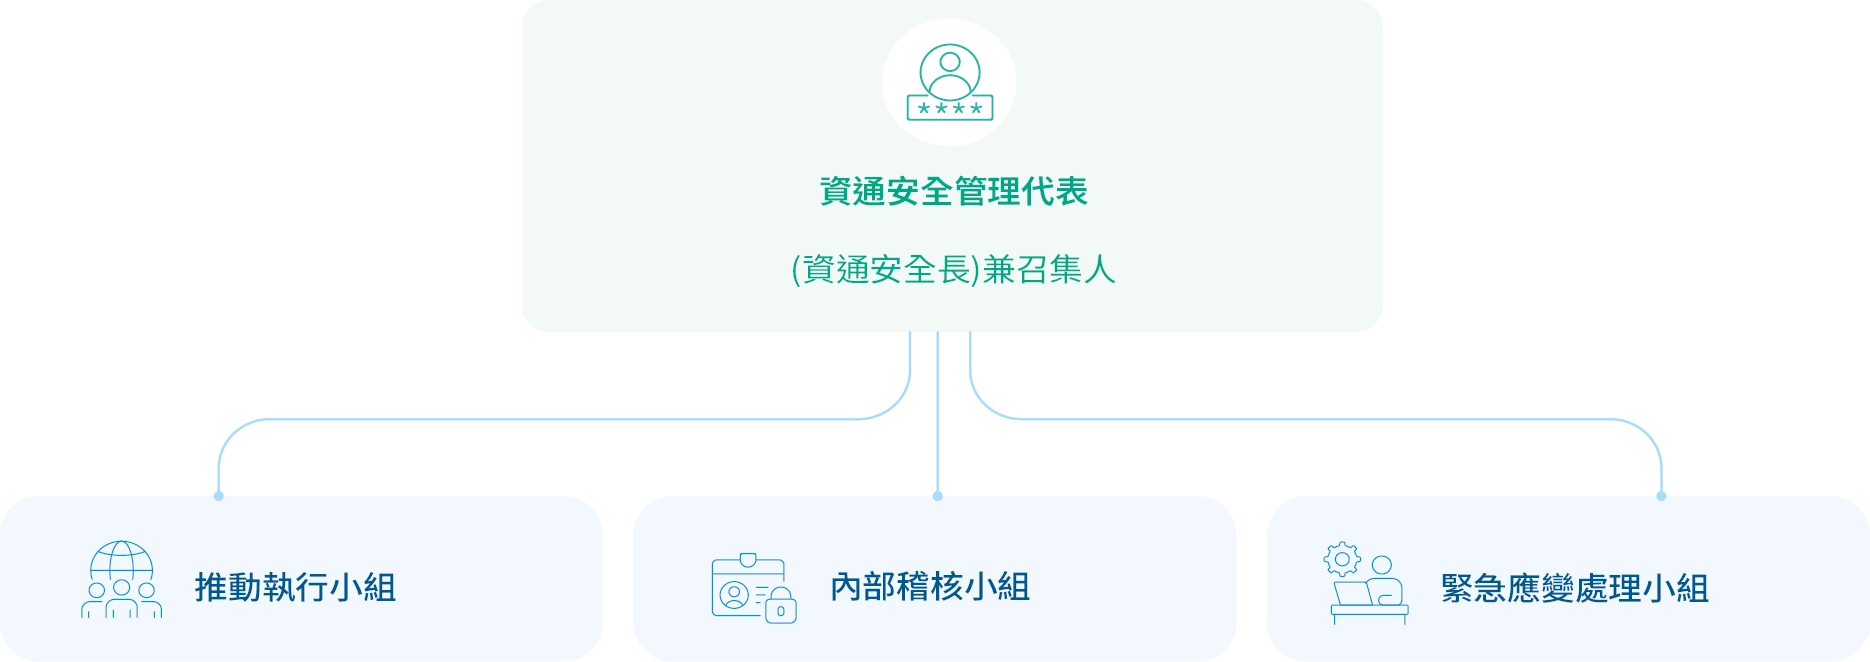
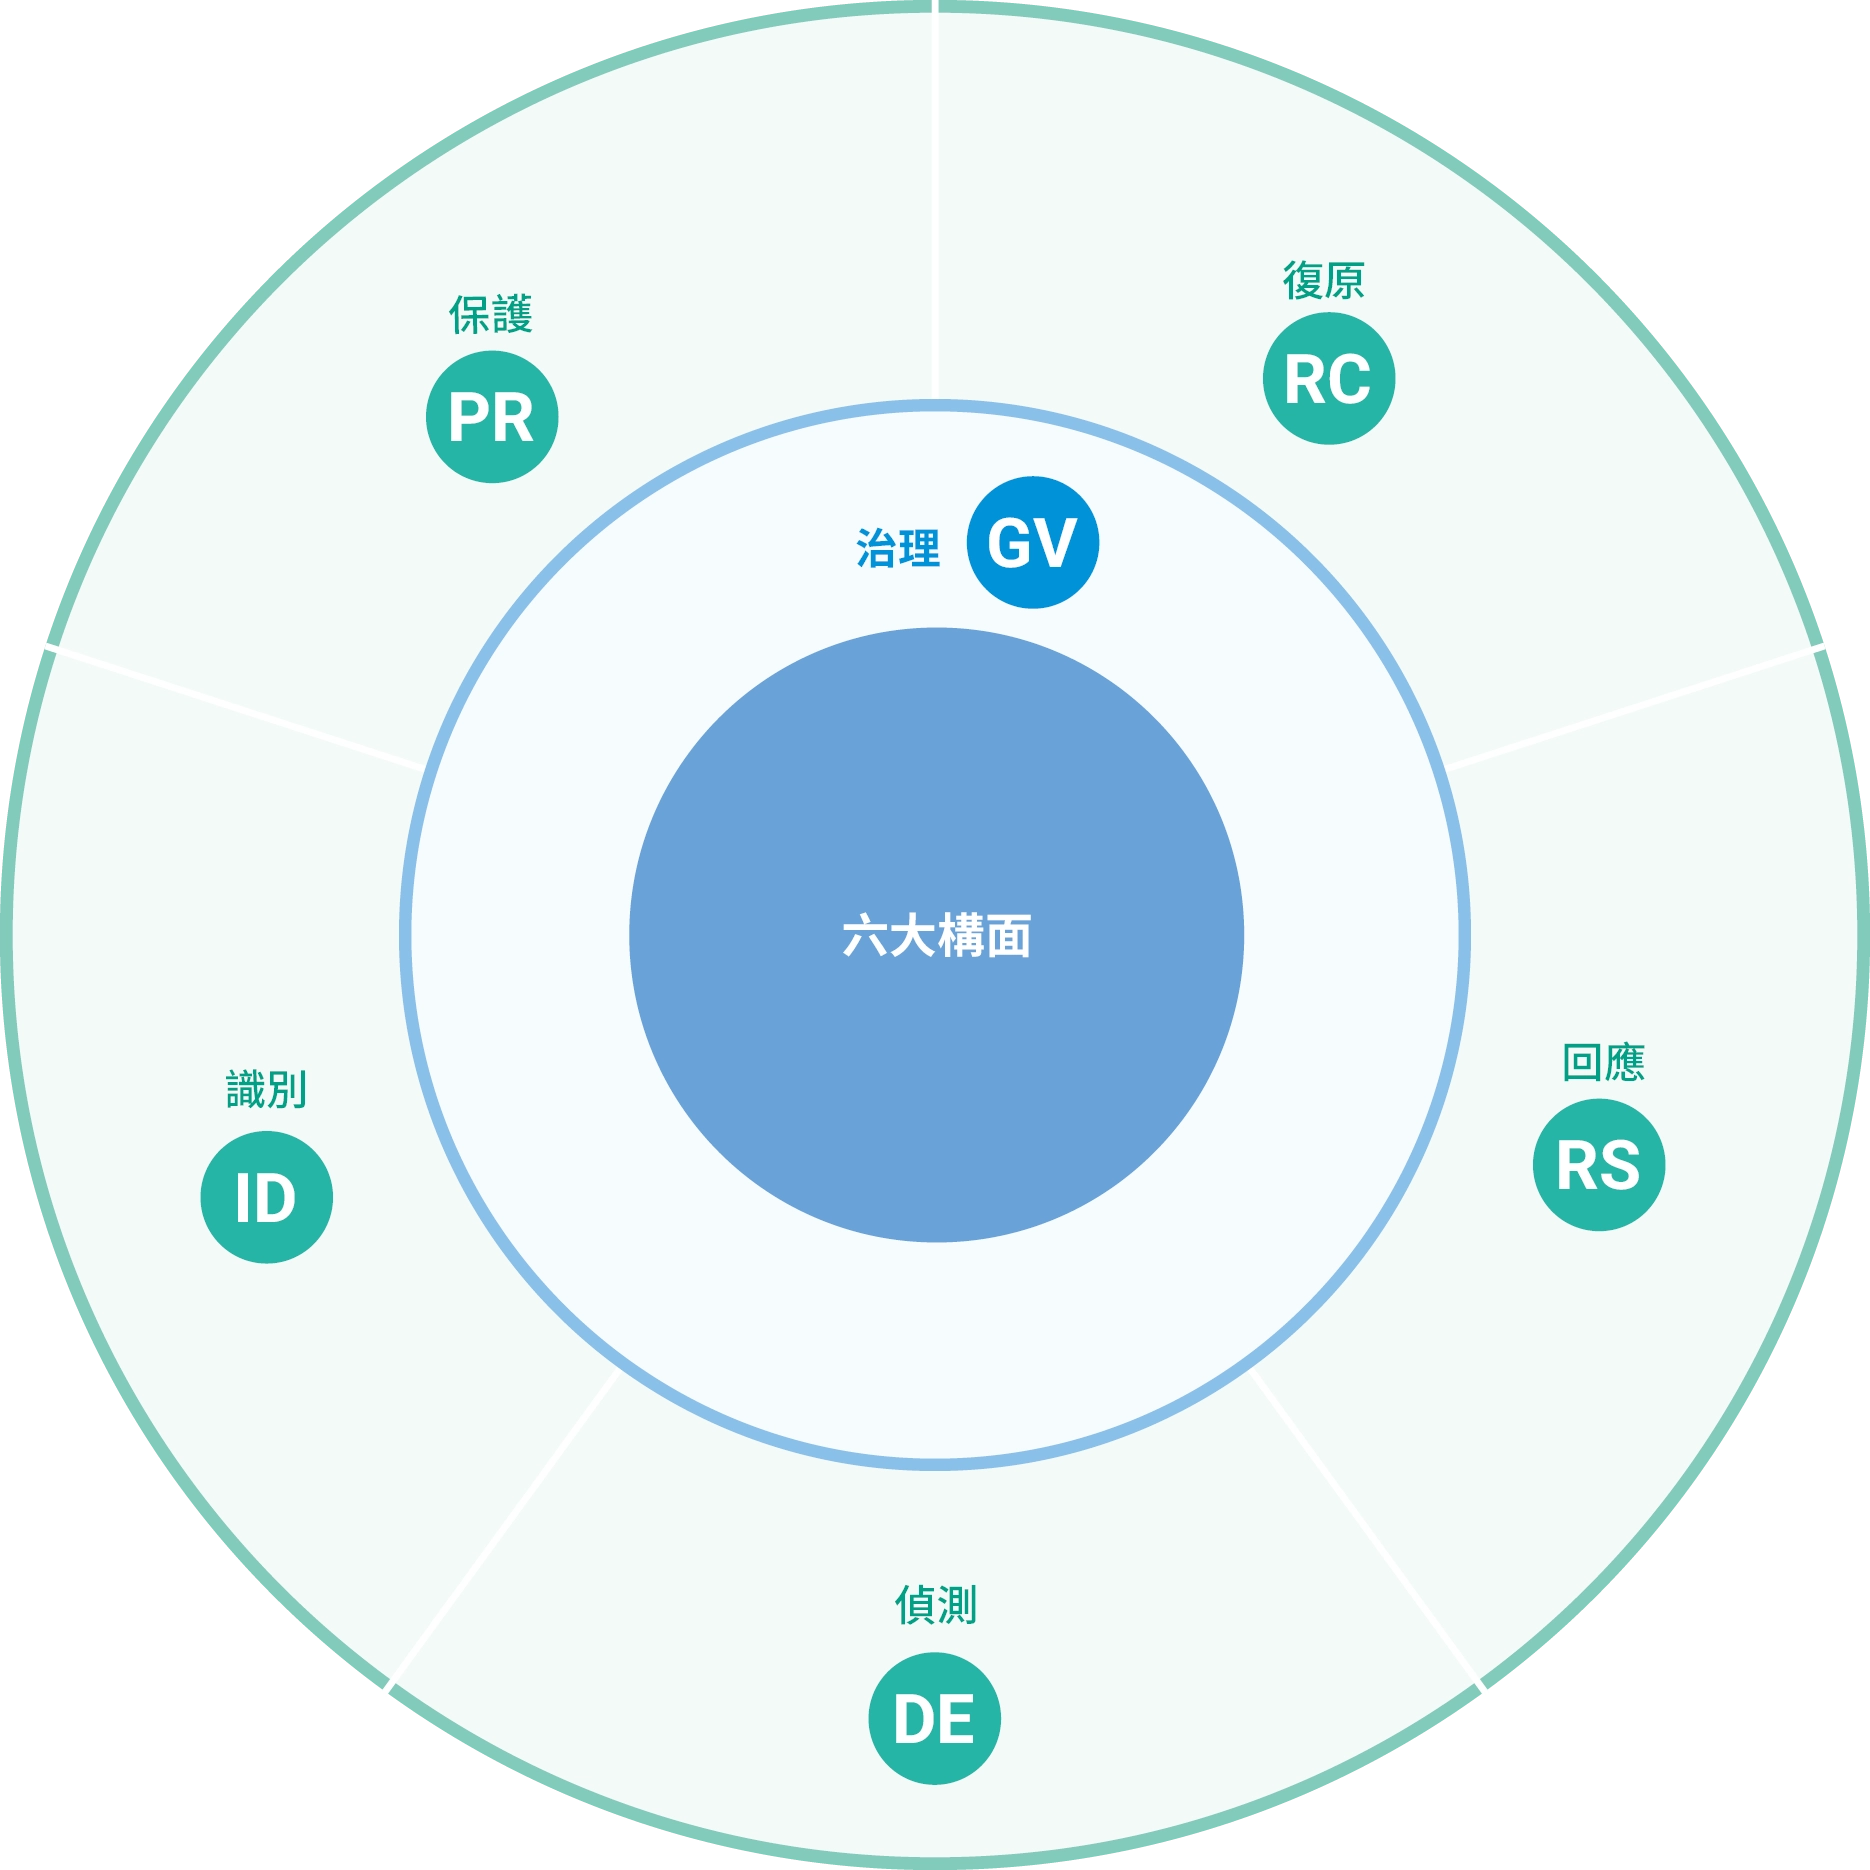
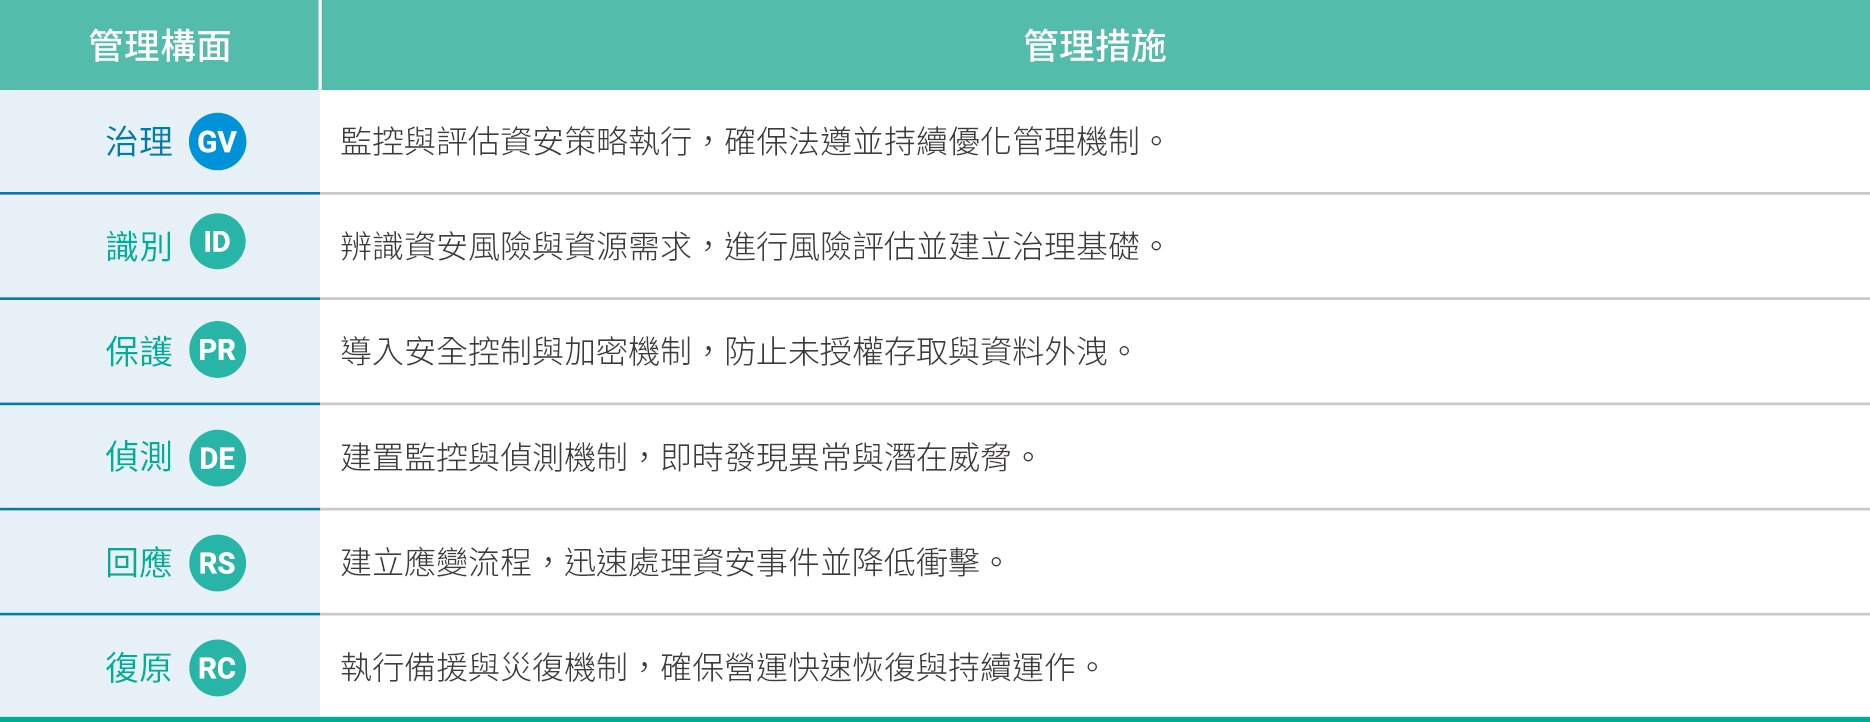
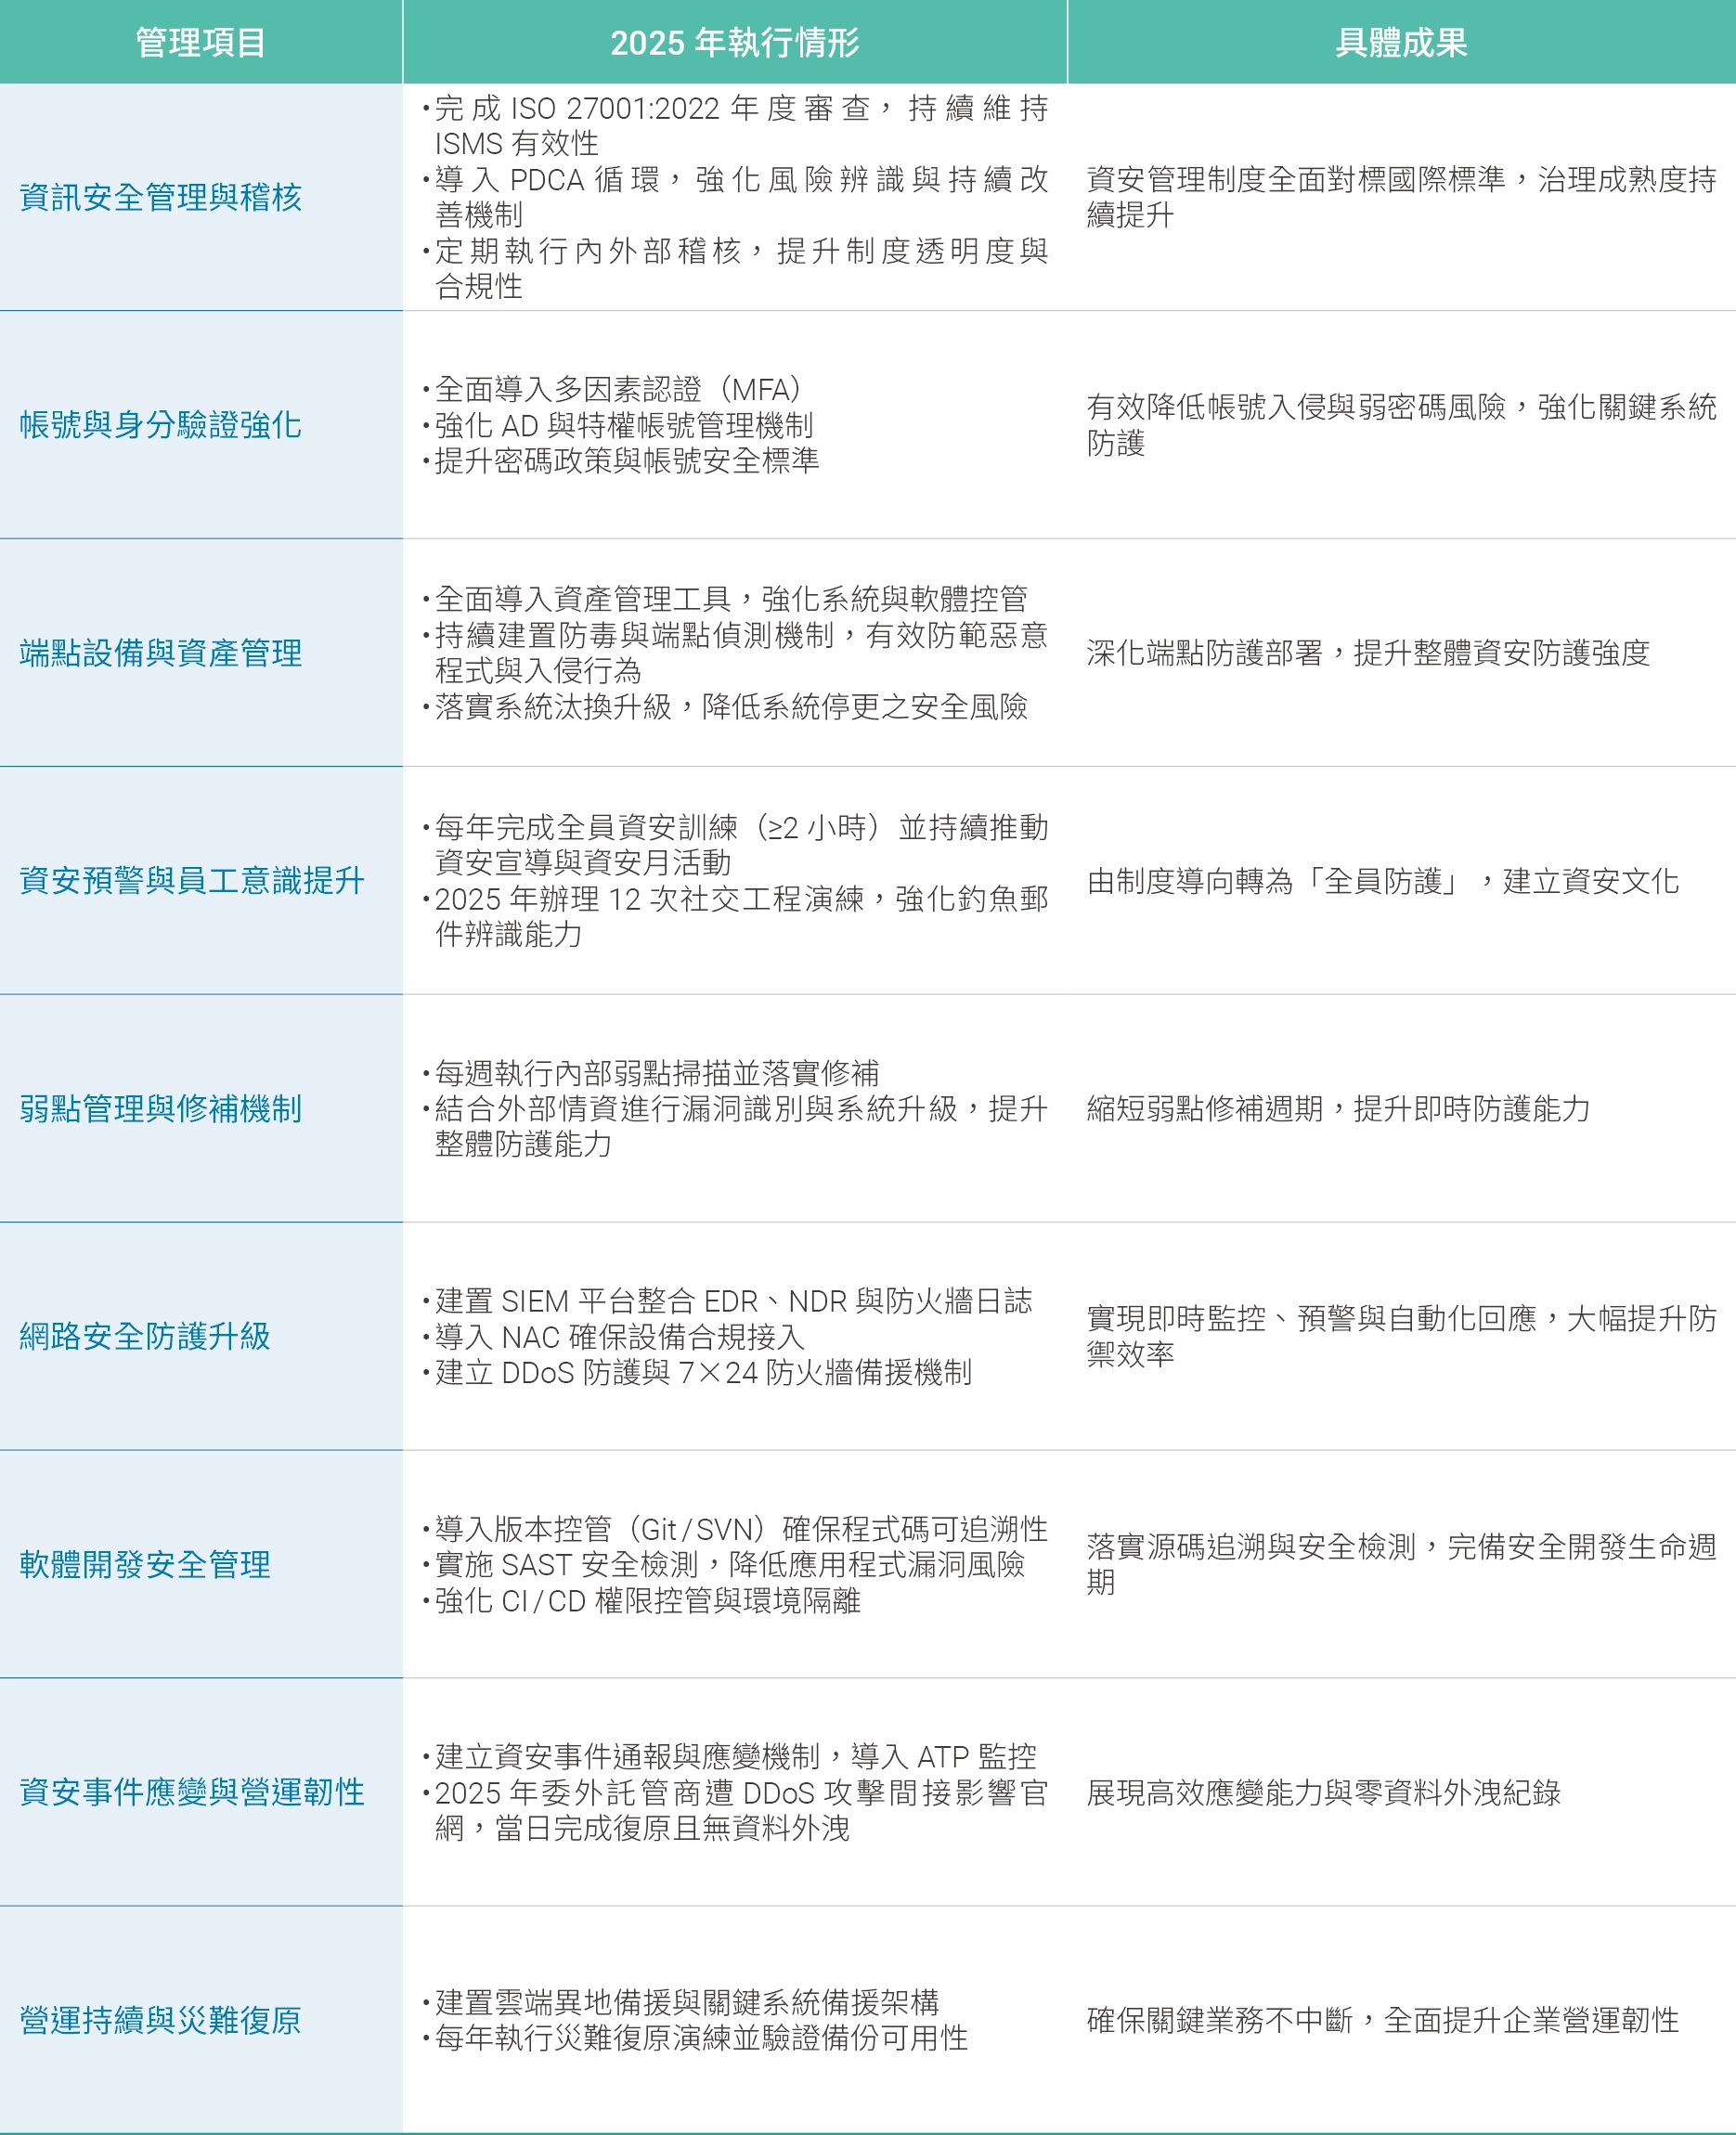
企業治理 藉由透明度、責任和效率,強化管理層和股東之間的平衡,建立有效的風險管理和內部控制機制,以提升永企業續價值和促進持續經營。 董事會運作 誠信經營 風險管理 資通安全 價值鏈管理 選單 董事會運作 誠信經營 風險管理 資通安全 價值鏈管理 資通安全 飛宏不斷精進資訊安全管理制度與強化防護能力,透過資訊安全管理委員會,推動並落實各項資訊安全管理措施,以保護公司智慧財產、客戶資料及提升員工資安意識,持續完備風險管控機制,以強化公司的資訊安全。 資安策略 飛宏將資訊安全提升至公司治理核心,導入 ISO / IEC 27001:2022 資訊安全管理系統(ISMS),並以 PDCA 循環持續精進,將資安管理全面融入營運與風險治理機制。透過制度、技術與文化三軌並進,強化資訊資產之機密性、完整性與可用性,並由董事會定期監督,提升整體治理層級與決策品質,打造具韌性的資安防護體系。 飛宏資訊安全策略 資安治理與政策 飛宏將資訊安全納入公司治理核心,建構與國際接軌之資安管理體系,確保資訊資產之機密性、完整性與可用性,並有效防範未授權存取與資料外洩風險,保障客戶與企業營運安全。公司於 2021 年成立資通安全委員會,由總經理擔任資安長統籌治理,並於 2023 年設立資訊安全部,強化政策制定、風險控管與專案推動。透過制度化管理審查與風險評估機制,定期向董事會報告資安績效,實現治理層級監督。 資通安全管理委員會 同時,飛宏資安治理架構涵蓋管理、稽核、執行與應變等專責單位,形成完整防護體系,持續提升企業數位韌性,並鞏固利害關係人信任,展現國際級資安治理水準。 資安治理與韌性強化成果 飛宏以 ISO 27001:2022 為核心架構,建構完整資訊安全治理體系,結合風險導向管理與數位監控機制,全面提升資安防護能力與營運韌性。2025 年持續精進管理制度、技術防護與人員意識三大面向,確保企業營運穩定與利害關係人信任。 資通安全管理架構